This article’s text is in Turkish. The navigation and reading tools follow your selected language.
Sistem mimarisi
CRM, e-posta ve belgeler tek bir iş akışında nasıl birleştirilir?
Entegrasyon, veriyi taşımaktan fazlasıdır. Kayıt eşleme, erişim yetkileri, insan onayı ve hata yönetimiyle bir iş akışını birlikte düşünün.
Updated:
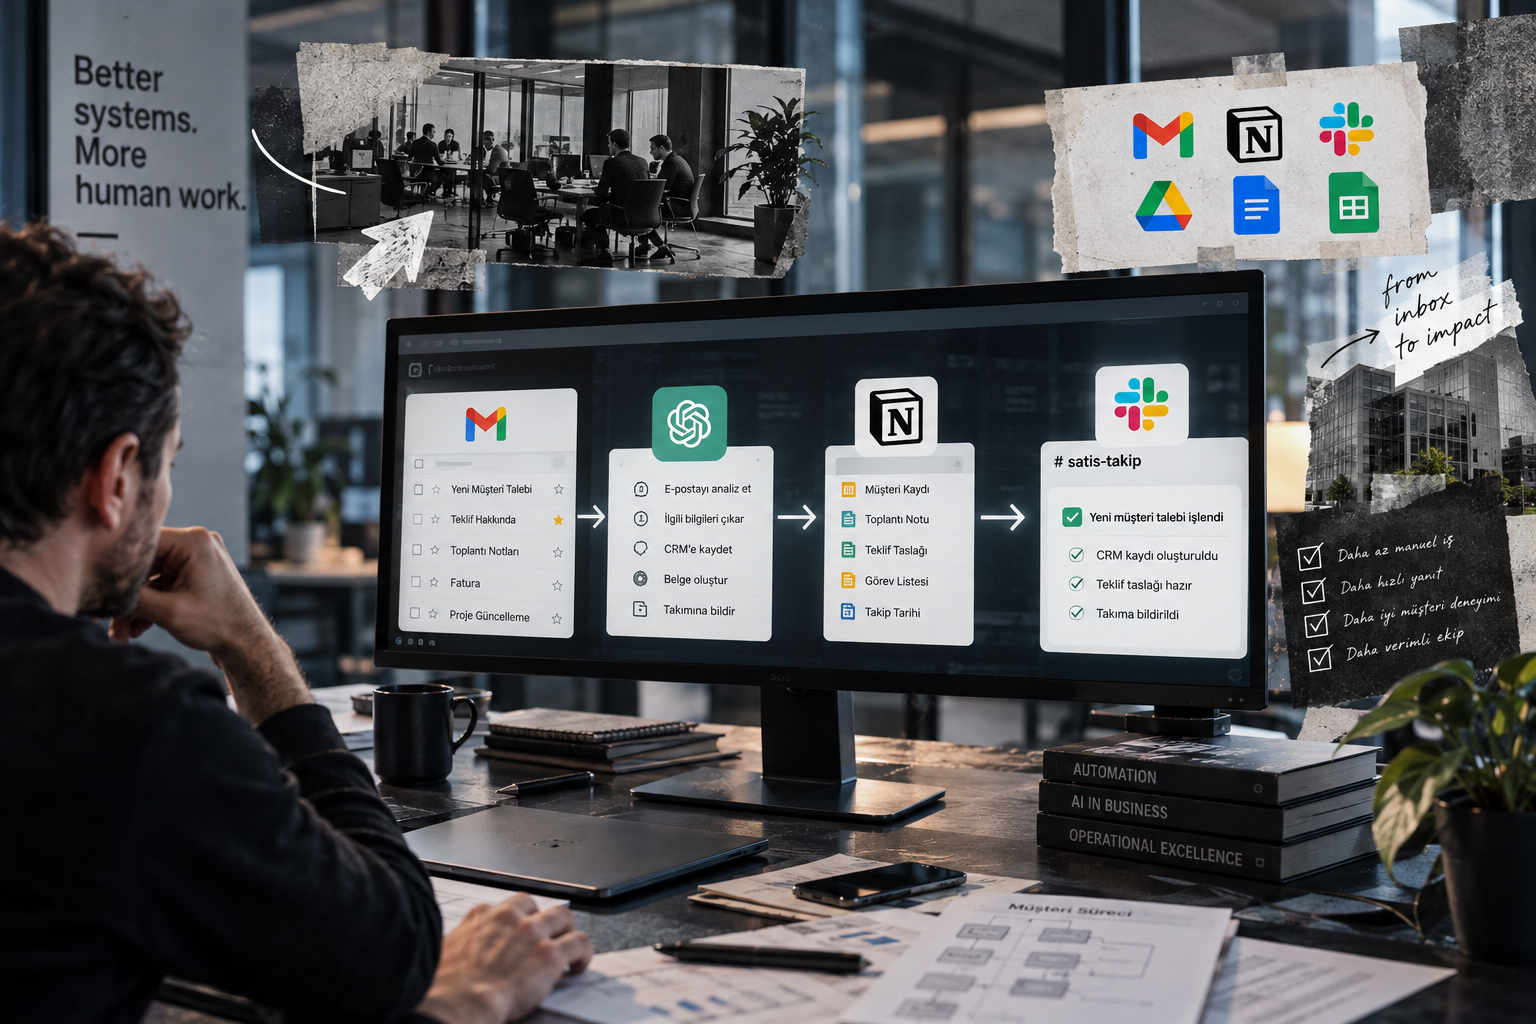
CRM, e-posta ve belgeleri birleştirmek için önce her bilginin hangi sistemde doğru kabul edildiğini belirleyin. Ardından ortak kayıt kimlikleri, izinler ve hata davranışı üzerinden kontrollü veri geçişi kurun. Yapay zekâ bu akışta metni değerlendirebilir; kayıt ve yetki kurallarının yerini almamalıdır.
API, araçların belirli işlemleri tanımlı bir arayüz üzerinden istemesine olanak verir. Microsoft’un API tasarım rehberi, uygulamaların birbirinin iç yapısına bağımlı olmadan standart arayüzlerle çalışmasını vurgular. Microsoft — Web API design.
Bir örnek üzerinden akışı kurun
Aşağıdaki senaryo gerçek bir müşteri kurulumu değil, mimariyi anlatan örnektir: gelen e-postadan yeni bir talep anlaşılır, ilgili müşteri CRM’de bulunur, onaylı hizmet belgesinden kapsam okunur ve teklif taslağı ekip incelemesine sunulur.
E-posta → müşteri eşleme → izinli belge → taslak → insan kontrolü. Bu zincirde her okun sonucu bir önceki adımın çıktısına bağlıdır. Yanlış müşteri eşleşirse düzgün yazılmış bir taslak bile yanlış bağlam taşır. Bu yüzden metin kalitesinden önce kimlik ve kaynak doğruluğu kontrol edilmelidir.
Her bilgi için bir sorumlu kaynak belirleyin
| Bilgi | Örnek sorumlu kaynak | Kontrol |
|---|---|---|
| Müşteri kimliği | CRM müşteri kaydı | Tekil kimlik ve eşleşme doğruluğu |
| Yeni talep | Gelen mesaj | Mesajın kaydı ve bağlamı |
| Hizmet kapsamı | Onaylı belge | Sürüm ve geçerlilik |
| Gönderilecek içerik | İncelenmiş taslak | Alıcı, içerik ve onay |
E-posta adresi tek başına her durumda güvenilir bir müşteri kimliği değildir. Ortak kutular, değişen adresler ve yinelenen CRM kayıtları için istisna yolu gerekir. Eşleşme belirsizse sistem tahminle devam etmek yerine incelemeye bırakmalıdır.
Yetkiyi adımın ihtiyacıyla sınırlandırın
Bir taslak hazırlama adımı için bütün CRM’i değiştirme yetkisi gerekmeyebilir. Okunacak kayıtları ve yazılabilecek alanları ayrı tarif edin. Belgelerdeki erişim sınırlarının entegrasyon üzerinden de korunmasını isteyin. “Sisteme bağlantı var” ifadesi hangi verinin kim adına okunabileceğini açıklamaz.
Ekip açısından görünür kayıtlar tutulmalıdır: hangi müşteri kaydı seçildi, hangi belge sürümü kullanıldı, taslak hangi aşamada kaldı? Bu kayıtların içeriği de ihtiyaca göre sınırlanmalı; her belgeyi veya özel mesajı kontrolsüz günlük dosyalarına kopyalamak yeni sorunlar yaratabilir.
Bağlantı koptuğunda ne olur?
Hedef servis yanıt vermezse otomatik olarak aynı işlemi tekrarlamak çift kayıt veya çift gönderim oluşturabilir. Özellikle yazma işlemlerinde aynı isteğin yeniden çalıştırılmasını tanıyacak bir işlem kimliği ve durum kontrolü tasarlamak gerekir. “Gönderildi” durumuna ancak hedef sistemden uygun doğrulama alındığında geçilmelidir.
Örnek akışta CRM okuma başarısızsa taslak üretimini durdurmak; belge bulunamazsa eksik kaynağı göstermek; gönderim sonucu belirsizse yeniden göndermeden önce kontrol etmek uygun başlangıç kurallarıdır. Kesin davranış her aracın API garantilerine göre doğrulanır.
İlk entegrasyonu küçük tutun
Başlangıçta tek kaynak, tek tetikleyici ve tek çıktı seçin. Önce okuma ve taslak aşamasını değerlendirin; yazma ve gönderimi ayrı genişleme kararı yapın. Hedef bütün araçları bağlamak değil, bir işin nerede ve neden beklediğini görünür hâle getirmektir.
İnsan onayı rehberi dış işlemlerden önce kontrolün nasıl tasarlanacağını açıklar. Tales sistem ajanı ise tanıtım ve ihtiyaç keşfi için canlı model bağlantısı kullanır; CRM, e-posta veya takvimde işlem yürütmez.
AI & Business Systems Architect. Writing on AI agents, automation and systems architecture.
LET’S THINK IT THROUGH
Where could this approach
start in your business?
Describe your current process, your tools and the step you want to improve.
Describe your need ↗The next question.
All articles ↗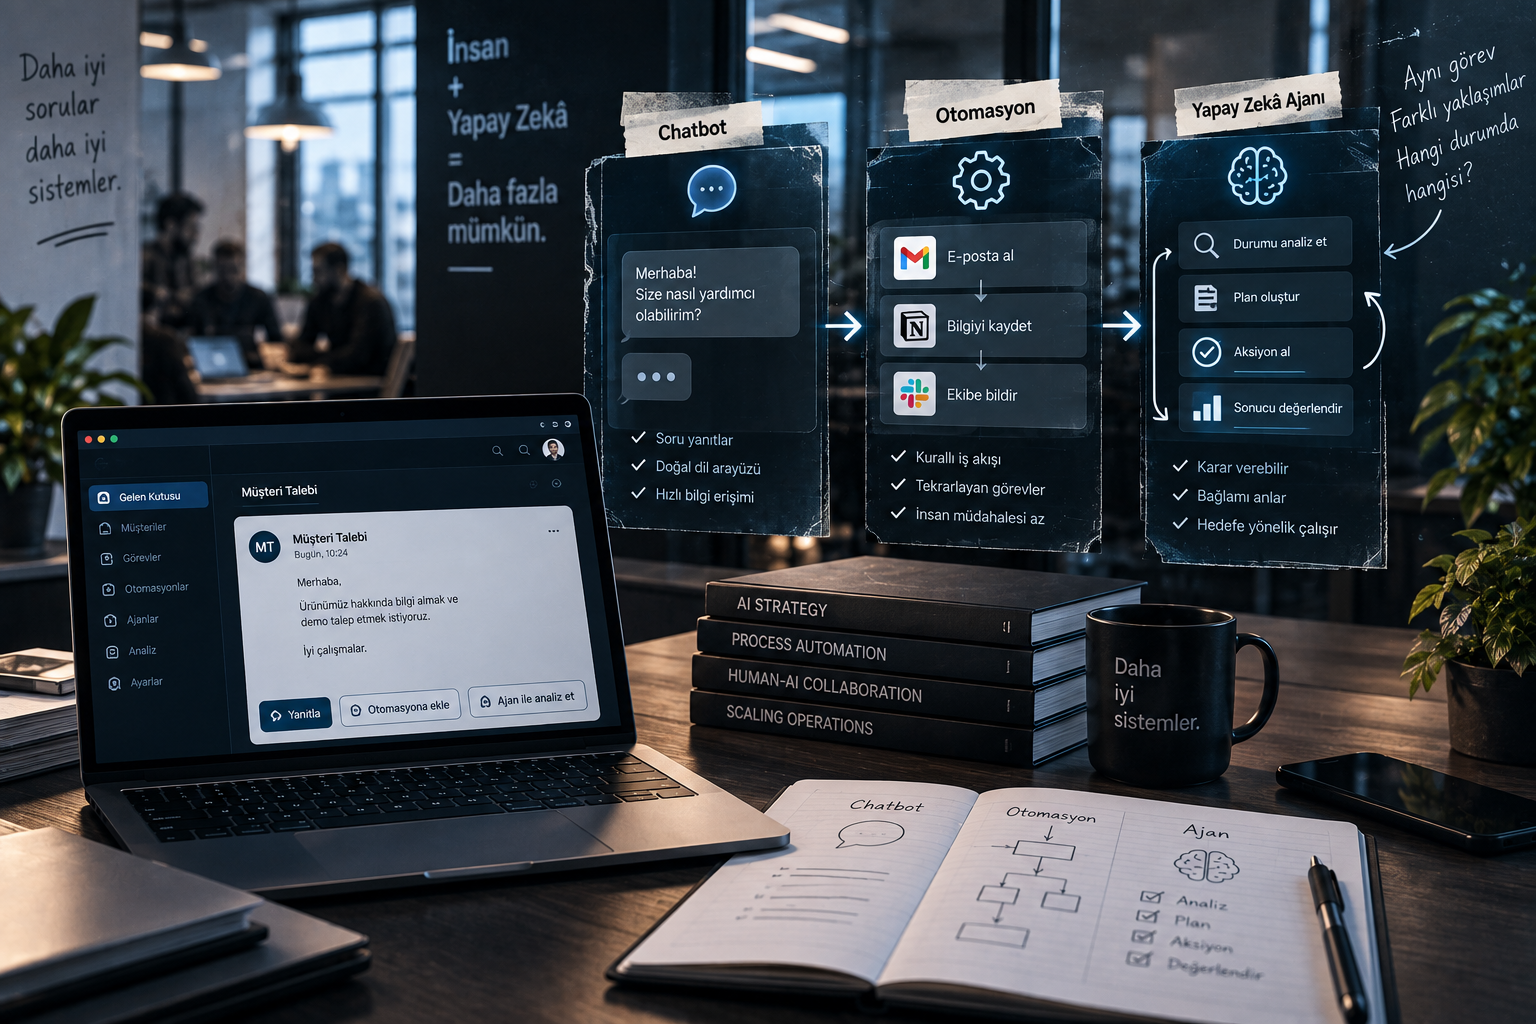
Yapay zekâ ajanı, chatbot ve otomasyon arasındaki fark nedir?
Sohbet arayüzü, kurallı iş akışı ve karar verebilen ajan aynı şey değildir. Aynı görev üzerinden hangi yaklaşımın ne zaman yeterli olduğunu inceleyin.
Read article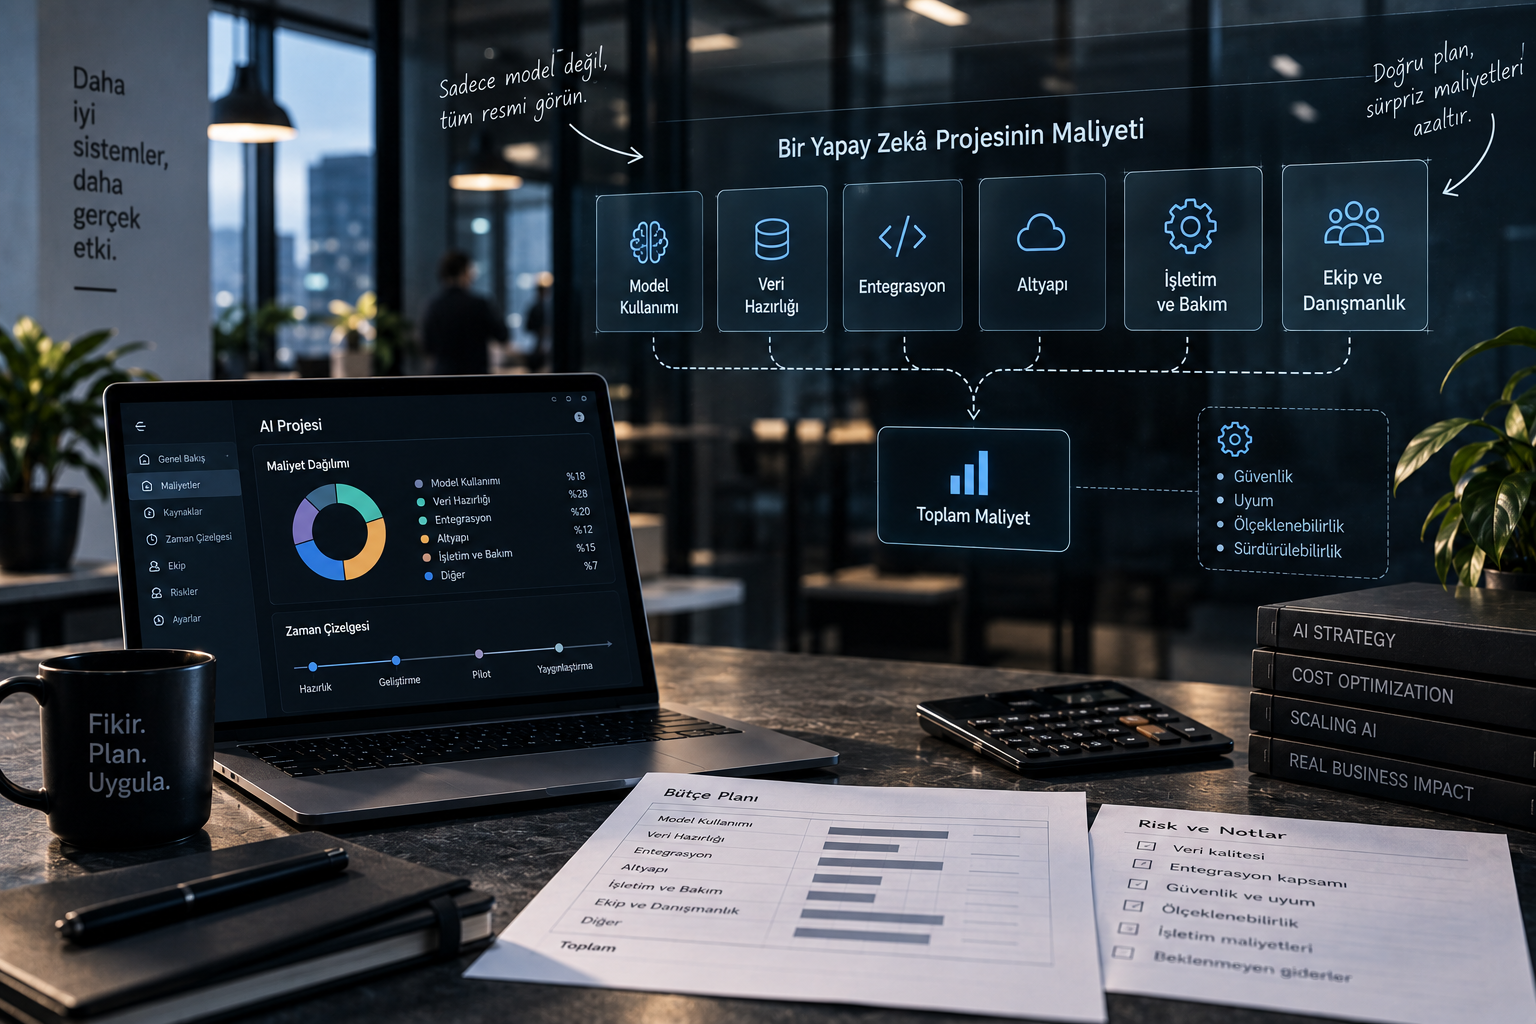
Bir yapay zekâ projesinin maliyetini ne belirler?
Model kullanımı toplam maliyetin yalnızca bir parçasıdır. Veri hazırlığı, entegrasyon, kontrol, işletim ve bakım giderlerini birlikte değerlendirin.
Read article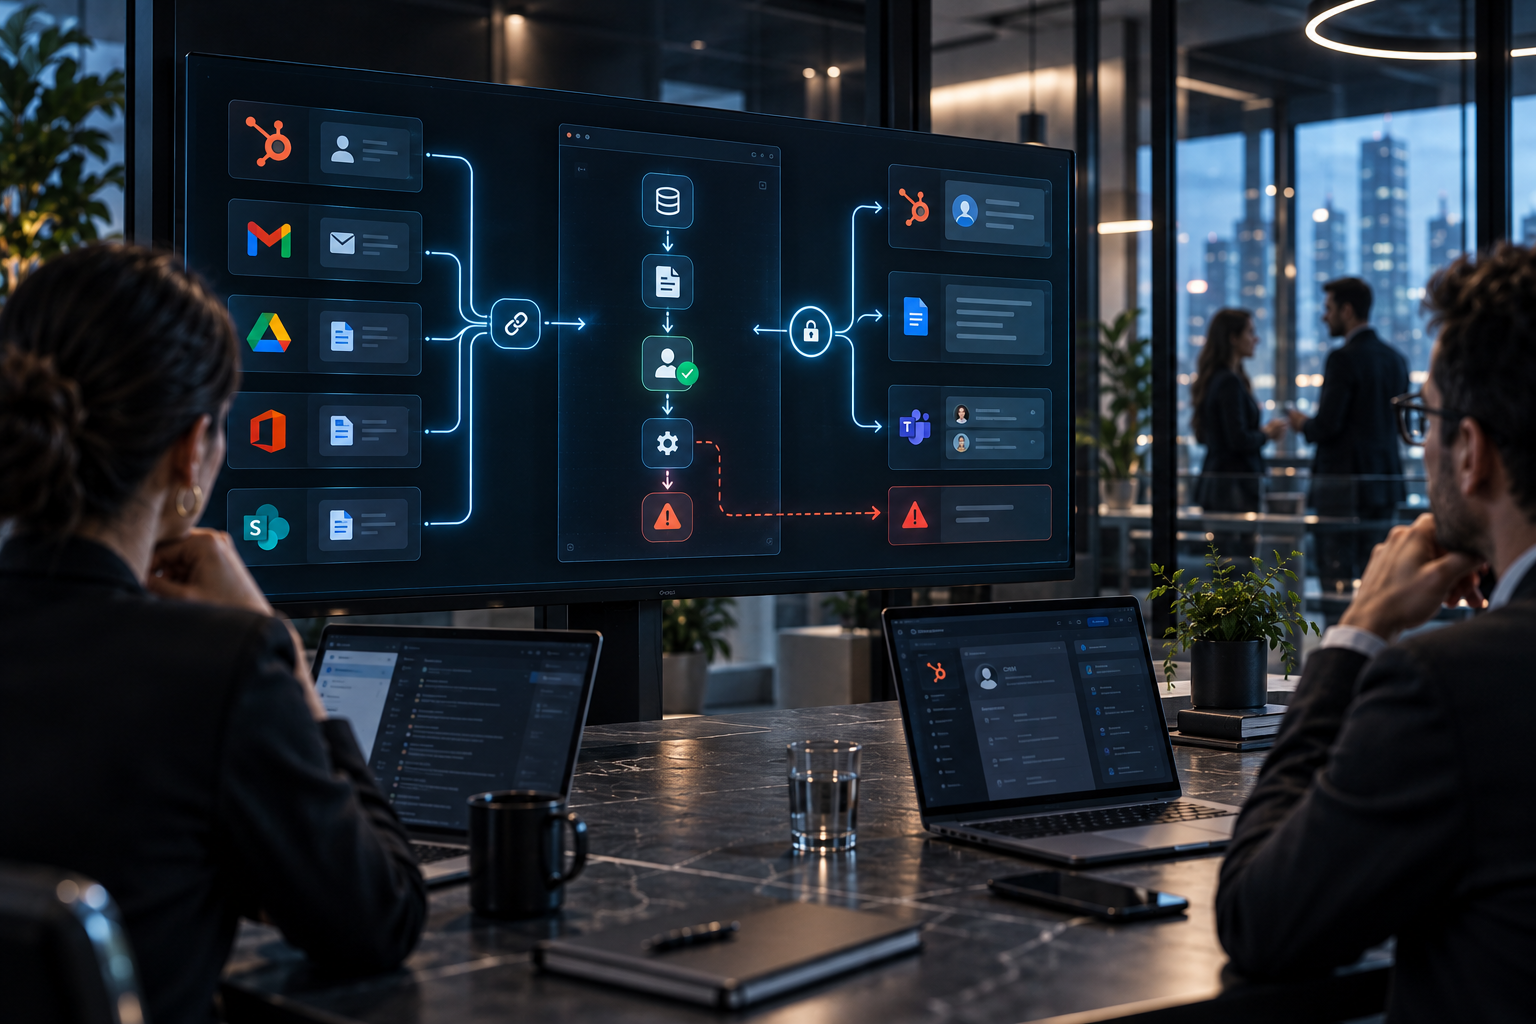
Yapay zekâ ajanlarında insan onayı nasıl tasarlanır?
Bir onay düğmesi tek başına kontrol sağlamaz. İşlem, alıcı, yetki, sürüm ve zaman sınırını birlikte ele alan bir onay akışı tasarlayın.
Read article